

답변 2개 / 댓글 1개
채택된 답변
+20 포인트
그런 기법이 있습니다. 오래 되었습니다.
방법은 이런 게시판에 자바스크립트 넣어서 누군가 글을 읽으면 스크립트 실행되게 해서
쿠키를 전송하는 방법을 사용 합니다. 그런 방법 회피하려고. 세션만들때 ip 같은것 넣기도 하는데
ip는 잘 바뀌어 좋은 방법이 못됩니다. 그런데 세션차체가 부하가 심해서 사이트좀 커지면 세션자체를 사용 안하게 됩니다. 쿠키에 암호화해서 넣어야죠.
그래서 위지익에디터 같은것 사용하면 태그가 들어가기 때문에 잘 만들어야 합니다.
답변을 작성하려면 로그인이 필요합니다.
session이라고 있어서 ... 뭐지? 했엇네요 ㅠㅎ
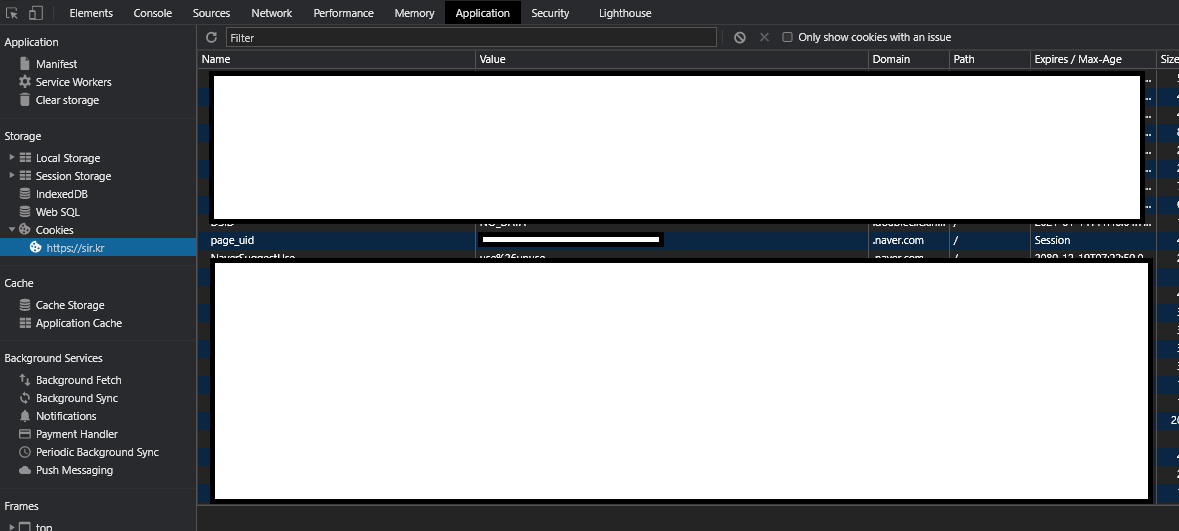
그러면은 세션 id는 위 이미지 처럼 쿠키로 저장이 되고, value도 같이 있으니..
저걸가지고 쿠키변조를 해서 나쁜짓을 하는 사람이 있겠네요..
그 값을 알아내는게 문제지만 ... 해커들은 뭐...ㅋ