


Ondrej Sury PPA 저장소에 아래와 같이 백포트된 것 같습니다.
서버에서 업데이트 해보세요.
cafe24는 공식으로 8.2 이상만 조치한 것 같고.. 아마 8.1이하도 적용하지 않을까 싶습니다.
-
PHP 8.1:
8.1.34-9 -
PHP 8.0:
8.0.30-25 -
PHP 7.4:
7.4.33-31 -
PHP 7.3:
7.3.33-35 -
PHP 7.2:
7.2.34-66 -
PHP 7.1:
7.1.33-80 -
PHP 7.0:
7.0.33-92 -
PHP 5.6: 5.6.40-104
** 물론 비공식 저장소이긴 하나 사실상 표준으로 사용되는 저장소로 사용되고 있습니다.
데비안(Debian) 공식 메인테이너 레코드에 등록되어있는 저장소입니다.
https://tracker.debian.org/pkg/php-defaults
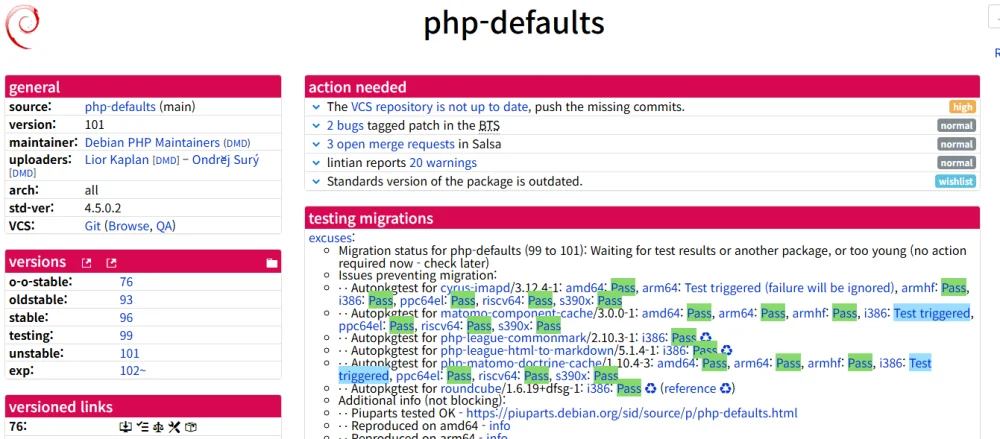
패키지 정보에 아래와 같이 기록되어있습니다. 물론 이렇게 정보가 있다고 해도 공식은 아니라 좀 그러시긴 할테지만.. 모.. 방법이 없으니..
* No-change backport to jammy.
-- Ondřej Surý <[email protected]> Wed, 21 Oct 2026 16:19:46 +0200
php7.3 (7.3.33-35) unstable; urgency=medium
* Backported from 8.2.33
+ [CVE-2026-9672]: Upgrade libgd.
+ [CVE-2026-17543]: SQL injection via E'...' backslash breakout.
+ [CVE-2026-7260]: Crash via recursive symlinks.
* Backported from 8.2.35
+ [CVE-2026-109618, CVE-2026-109619]: Avoid state corruption via
bailout.
-- Ondřej Surý <[email protected]> Wed, 21 Oct 2026 08:00:22 +0200
댓글 4개
정보 감사합니다.
https://sir.kr/boards/co_notice/1525
정보나라에서 그렇게 공지하고 있어요.
악성코드 포함된 패치판이 돌고 있다고....