


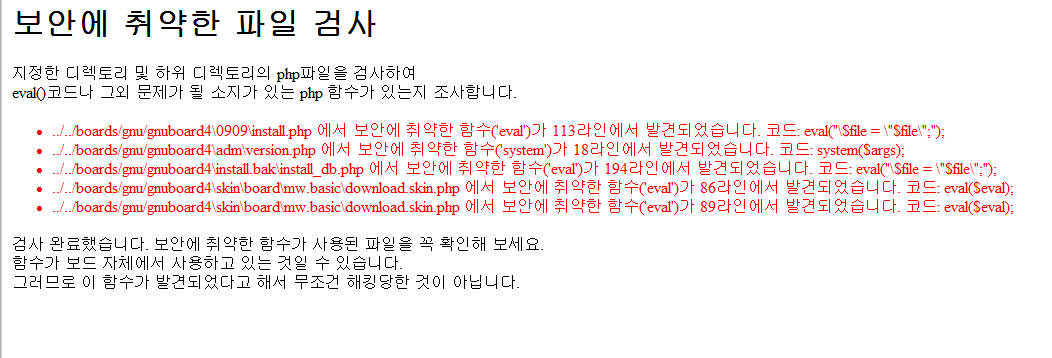
간단하게 사이트에 문제가 되는 스크립트가 있는지 검사하는 파일입니다.
다음과 같은 함수가 사용되었는지 확인합니다:
eval
system
shell_exec
exec
passthru
proc_open
popen
관리자님이 "다운로드"란에 올리셨는데 그보다 전체적으로 검사하는 게 좋을 듯해 만들어보았습니다.
파일을 열어 $g4_path의 경로를 수정하신 후 테스트하면 됩니다.
[업데이트]
그누가 아니어도 경로만 맞추면 하위 폴더끼지 검사하도록 했습니다. 또한 php의 자체 tokenizer를 이용해서 오류없이 위의 함수들을 잘 걸러냅니다.
다음과 같은 함수가 사용되었는지 확인합니다:
eval
system
shell_exec
exec
passthru
proc_open
popen
관리자님이 "다운로드"란에 올리셨는데 그보다 전체적으로 검사하는 게 좋을 듯해 만들어보았습니다.
파일을 열어 $g4_path의 경로를 수정하신 후 테스트하면 됩니다.
[업데이트]
그누가 아니어도 경로만 맞추면 하위 폴더끼지 검사하도록 했습니다. 또한 php의 자체 tokenizer를 이용해서 오류없이 위의 함수들을 잘 걸러냅니다.
첨부파일
|
댓글을 작성하시려면 로그인이 필요합니다.
댓글 16개
감사합니다...
하도 이상한 활동들이 있어서 말입니다...
음 그런데 경로 설정을 제대로 못하겠습니다.
다양하게 넣어봐도 안 되는군요..
안타깝습니다...