

[취약점검사] 홈페이지 xss 취약점 검사하는 방법
pythone3 xsstrike.py -u 홈페이지주소
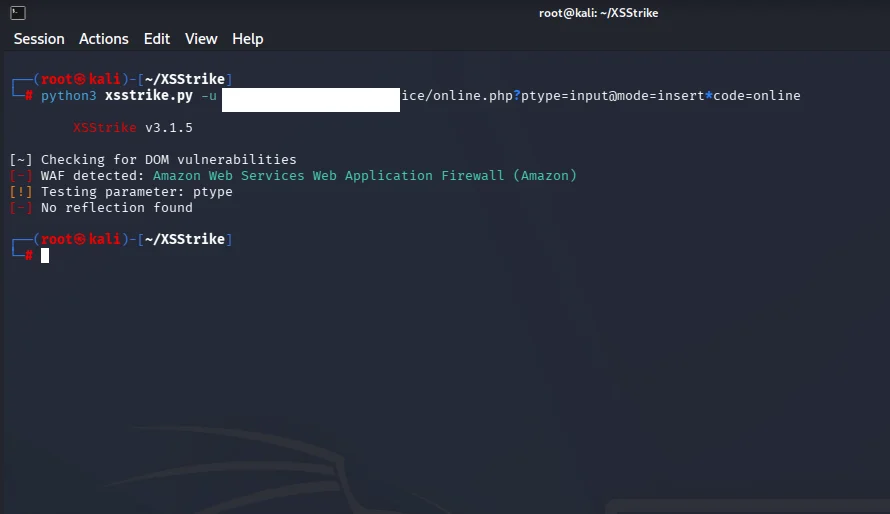
AWS WAF가 활성화되어 있어 기본적인 공격 시도는 차단될 수 있습니다.
XSStrike가 검사한 ptype 파라미터에서는 직접적인 XSS 취약점은 확인되지 않았습니다.
다만, “취약점 없음”이라기보다는 “이 테스트 방식으로는 발견되지 않았다”는 의미이므로, 다른 파라미터나 DOM 기반 동작, 사용자 입력 지점 등을 추가로 확인할 필요가 있습니다.
- sir.kr도 검색
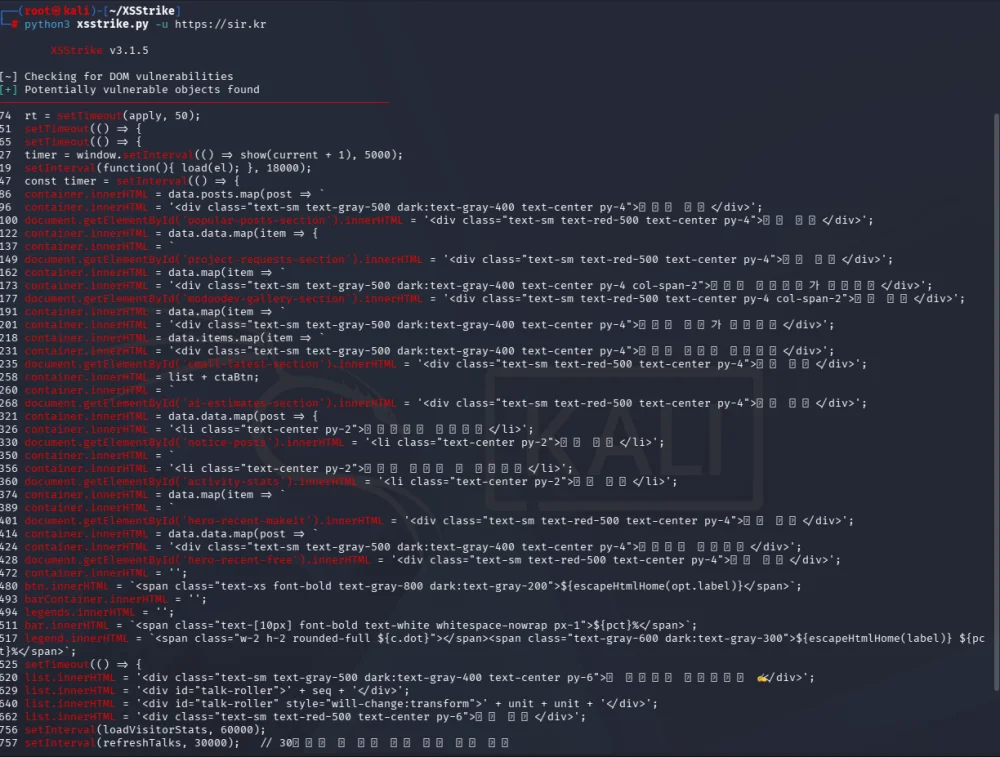
출력 내용 의미
- setTimeout, setInterval 같은 함수 호출과
- container.innerHTML, document.getElementById(...).innerHTML 같은 DOM 조작 코드가 많이 등장했습니다.
이런 부분은 사용자 입력이 그대로 들어가면 XSS 공격에 악용될 수 있는 흔한 패턴입니다.
중요한 포인트
- XSStrike가 보여주는 건 취약 가능성이지, 실제 공격이 가능한지 확정한 건 아닙니다.
- 즉, “위험할 수 있는 코드 흔적을 발견했다”는 단계이고, 실제로 exploitable(공격 가능한)지 여부는 추가 검증이 필요합니다.
직접 테스트
- 해당 페이지 입력 지점(검색창, 댓글, URL 파라미터 등)에 <script>alert(1)</script> 같은 페이로드를 넣어 실행되는지 확인합니다.
코드 리뷰
- innerHTML에 사용자 입력이 들어가는지 확인하고, 필요하다면 textContent로 교체하거나 입력값을 이스케이프 처리합니다.
보안 강화
- CSP(Content Security Policy) 적용
- 입력값 검증 및 출력 인코딩
“취약점이 확정적으로 있다”는 뜻은 아니고, 잠재적으로 위험할 수 있는 코드 패턴이 발견되었다는 의미입니다. 실제 취약 여부는 추가 테스트와 코드 검증을 통해 확인해야 합니다.
URL : https://github.com/s0md3v/XSStrike