

서버 관리하는분 보안 강화를 위한 추가 내용
Header always set X-Frame-Options "SAMEORIGIN"
Header always set X-Content-Type-Options "nosniff"
Header always set Content-Security-Policy-Report-Only "default-src 'self'"
Header always set Strict-Transport-Security "max-age=31536000; includeSubDomains"
Header always set Content-Security-Policy "default-src 'self' https: data: 'unsafe-inline' 'unsafe-eval';"
Header always set X-XSS-Protection "1; mode=block"
위 내용을 보안상 추가해야 할 내용입니다.
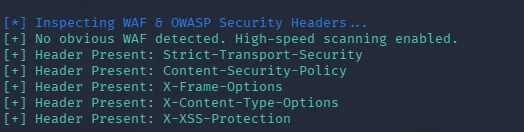
패치하면 보안 강화가 될듯 싶네요
검사프로그램 포함합니다.
1. Strict-Transport-Security (HSTS) 누락 시
-
관련 공격: SSL 스트리핑(SSL Stripping) 및 중간자 공격(MitM)
-
공격 사례: 사용자가 공공 Wi-Fi 등을 이용해 주소창에
[http://example.com](http://example.com)처럼 평문 주소로 접속을 시도할 때, 공격자가 그 사이를 가로채어 사용자를 가짜 피싱 사이트로 유도합니다. HSTS 헤더가 있으면 브라우저가 평문 요청을 애초에 차단하고 강제로https://로 바꾸지만, 이 헤더가 없으면 사용자가 공격에 노출되기 쉽습니다.
2. Content-Security-Policy (CSP) 누락 시
-
관련 공격: 크로스 사이트 스크립팅(XSS) 및 악성 코드 인젝션
-
공격 사례: 게시판이나 입력창에 공격자가 악성 자바스크립트 코드를 심어둔 경우, CSP 헤더가 없으면 브라우저는 이 코드가 어디서 온 것인지 검증하지 않고 무조건 실행합니다. 그 결과 사용자의 세션 쿠키가 탈취되거나, 페이지가 공격자가 원하는 악성 외부 스크립트(채굴기, 피싱 팝업 등)를 마음대로 불러와 실행하게 됩니다.
3. X-Frame-Options 누락 시
-
관련 공격: 클릭재킹(Clickjacking)
-
공격 사례: 공격자가 자신의 악성 웹사이트 안에 투명한
<iframe>을 만들어 피해자의 웹사이트(예: 회원탈퇴 페이지, 송금 페이지 등)를 겹쳐서 로드합니다. 사용자는 그냥 이벤트 응모 버튼이나 게임 버튼을 누른다고 생각하지만, 실제로는 그 밑에 투명하게 깔려 있던 피해자 사이트의 '회원탈퇴'나 '결제' 버튼을 누르게 만들어 의도치 않은 피해를 보게 됩니다.
4. X-Content-Type-Options 누락 시
-
관련 공격: MIME 타입 스니핑(MIME-sniffing) 공격
-
공격 사례: 웹사이트에 사용자가 프로필 사진 같은 이미지 파일(
.jpg,.png)을 업로드하는 기능이 있다고 가정해 봅시다. 공격자가 악성 스크립트 코드가 담긴 파일을.jpg확장자로 위장하여 업로드합니다. 브라우저가 이 헤더(nosniff)가 없으면 "이름은 이미지인데 내용을 보니 스크립트네? 실행해야지" 하고 임의로 판단하여 실행해 버려, 웹쉘(Web Shell)이 실행되거나 악성코드가 퍼질 수 있습니다.
5. X-XSS-Protection 누락 시
-
관련 공격: 반사형 XSS(Reflected XSS)
-
공격 사례: 주소창의 파라미터(예: 검색어 등)에 악성 스크립트를 담아 링크 형태로 사용자에게 클릭을 유도할 때, 구형 브라우저들이 이를 걸러내지 못하고 그대로 실행하여 사용자 계정 정보나 세션이 탈취되는 공격을 방어하지 못하게 됩니다.
댓글 3개
취지는 좋습니다
단지 전형적인 것이고
일부 설명과 설정은 요즘 기준으로 손볼 필요가 없는 것들이네요ㅠㅠ
취약점 해결? 범위를 특정 못했네요.
xxx 들은 실제 취약점을 고치는 패치는 아닙니다. ㅠㅠ
네 보안강화 설정 입니다.. 문구 수정했습니다..
고스트 엔진 v3.2 고스트 엔진은 버그 현상금 정찰, 자산 발견, 노출 분석을 위해 설계 프로그램으로 탐지한 내용으로 정리한 내용입니다.
SEO 점수 높힐려고 이것저것 해봤는데, nginx 설정이 지저분해줘서 다 삭제했던적 있었습니다.