


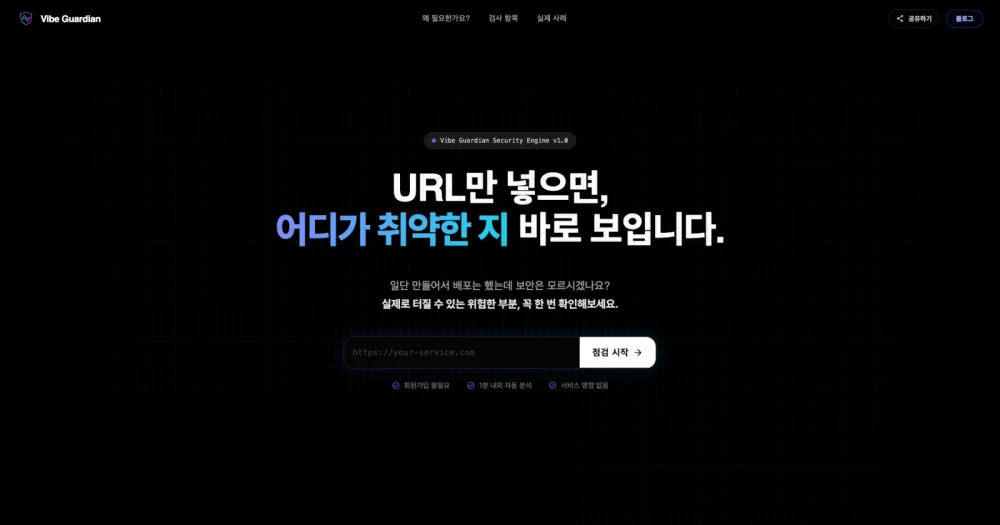
URL로 웹사이트의 기본 보안 설정을 점검하는 도구를 만들어보았습니다 (for 바이브 코딩/AI 코딩)
요즘 바이브 코딩이 유행하며 빠르게 만들고 배포하는 흐름 속에서
기본적인 보안 설정은 뒤로 밀리는 경우가 많다고 느꼈습니다.
실제로 발생하는 크고 작은 사고들을 보면 복잡한 해킹보다 훨씬 단순한 경우가 많더라구요.
- 노출된 API 키, CORS 설정, 공개된 .env 파일, 주요 로그 노출 등
이런 기본적인 설정 누락으로 많이 발생하더라구요
(여기는 개발자분들이 많으셔서 그럴 일은 없을 것 같긴 합니다)
그래서 URL 하나만 입력하면
웹사이트의 기본 보안 상태를 빠르게 점검하고,
문제가 될 수 있는 부분을 체크할 수 있는 도구를 만들어보았습니다.
완벽한 보안을 제공하는 서비스는 아니지만,
적어도 기본적인 설정 누락이나 키 노출 같은
사고는 일어나지 않도록 하는데 초점을 두었습니다.
기본 보안 설정은 한 번 정리해두면,
다른 프로젝트에서도 쓸 수 있다보니
배포 후 한 번 쯤은 점검해보는게 좋지 않을까 합니다!
[웹사이트] https://vibe-guardian.com
+개인적인 경험으로는
바이브 코딩으로 서비스를 만드신 것을 보면 종종 프론트에서 AI API를 호출하는 사례가 있더라구요.
.env키가 비밀의 느낌이 나다보니, 비개발자 분들께서 혼동을 하시는 것 같습니다.
다른 얘기지만 저는 AWS로 프록시 서버를 만들어놓고, '공개되지도 않은 그냥 IP인데 어떻게 알겠어?' 하고 따로 인증/보안 없이 열었다가 바로 다음날 이상 징후로 AWS로부터 메일을 받은 경험도 있네요. 하루 만에 엄청난 트래픽이,,, 다행히 감사하게도 AWS 측에서 봐줬네요ㅠㅠ
생각보다 훨씬 빠르게 탐지되고 접근된다는 걸 체감했었습니다.
궁금하신 점이나, 피드백 등은 언제나 환영입니다!