

서버를 바꿔야하는데..........
여기저기 알아보니 하드웨어 가격도 문제지만..
기본적인 공유형 방화벽도 제공안하네요.ㅎㅎ
이제 보안은 필수니 유료화로 전환했나 봅니다.
안그래도 웹방화벽 + 모니터링 툴 개발하고 있는데...
이놈을 설치해서 한번 돌려봐야겠네요.
정말 칭찬하고 싶은 곳 있으면 추천 좀 해주세요.^^
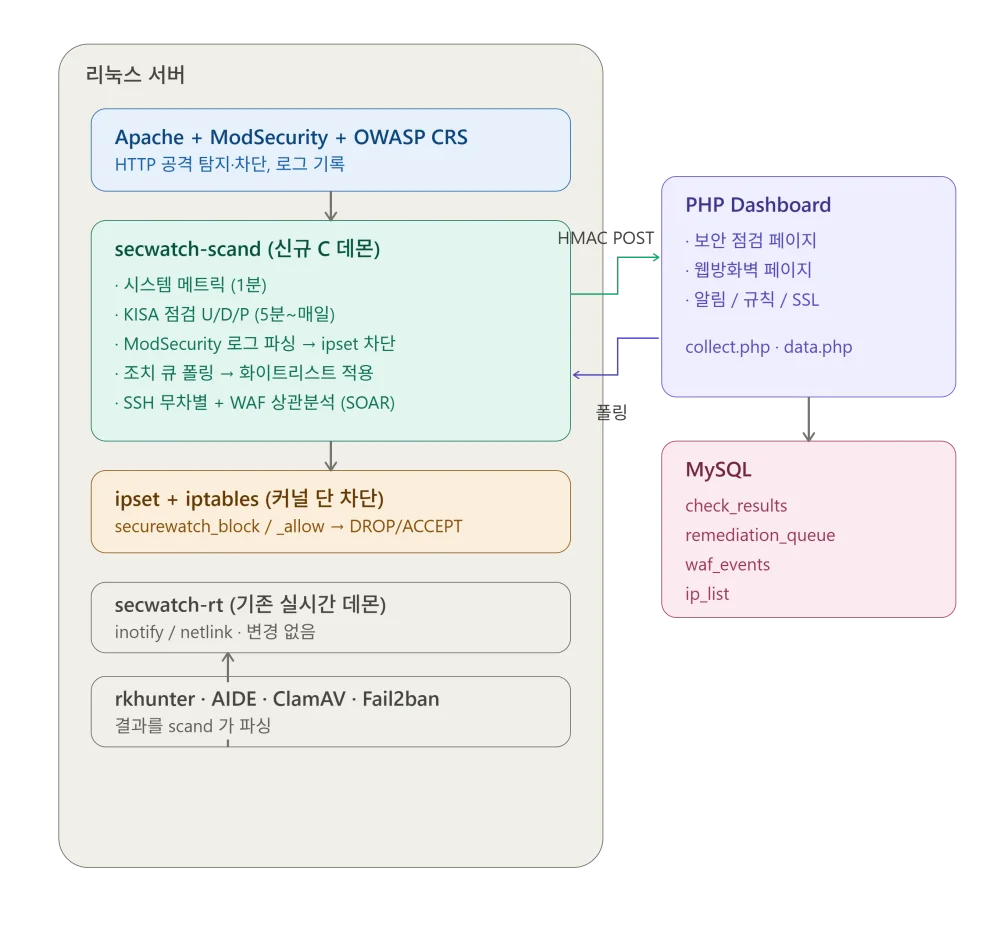
이 정도 기능이면 유료 서비스 안받아도 되겠죠? 어차피 침해 당해도 보상도 안해주는데....
총 4명이 반응했습니다
|
댓글을 작성하시려면 로그인이 필요합니다.
댓글 13개
Sorry, you have been blocked..라고 뜨네요. 저를 거부합니다.^^
뒤에 파라메터 떼고 접속하니 뜨네요.ㅎㅎ
리자님이 방화벽 설정을 너무 높게 하신듯..ㅎ
훌륭하네요. 웹방화벽 하나가 아니라 통합 보안 솔루션 형태군요.
한가지 걸리는건 Mod-security2 가 rules 설정이 복잡해서 차단을 정확하게 적용하게 어려운 부분이 있습니다.
이런 패턴화된 차단 룰은 ai 잘 설정해주긴 합니다만, 문제는 그누보드 같이 post 전송이 여러 포인트에서 다양한 방법으로 발생하는 경우 대부분 차단을 해제해둡니다.
특히 게시판 글쓰기나 코멘트 글쓰기, 검색페이지 등이 주요 sql_injection, xss, csrf 공격 지점인데, 이 php 파일들은 대부분 rules 에서 제거해버립니다.
관리자 php 페이지에서 기존 mod_security 를 조회하고, 수정하여 적용하는 기능이 추가되어 있을것 같은데, 어떻게 화면 ui 가 구성되어 있을지 궁금하네요.
흐미............충격입니다. 클로드가 따끔한 충고를 하네요. ㅠㅠ
가장 냉정한 한마디
두 가지입니다.
첫째, 자체 호스팅 CRS의 진짜 비용은 만드는 게 아니라 같이 사는 겁니다. CRS 업데이트마다 새 FP, 앱 변경마다 룰 오작동, 차단 모드에서 튜닝 한 번 잘못하면 내 사용자가 403을 맞습니다. 상용은 이 튜닝 부담을 수천 고객에 분산하지만, 여기선 님이 튜닝팀 전부입니다. paranoia/anomaly 임계치를 보수적으로 잡고 "정교한 일부는 놓친다"를 받아들이거나, FP 트리아지에 지속적인 시간을 예산으로 잡으셔야 합니다.
둘째 — 이게 사실 보안상 진짜 1순위일 수 있는데, WAF는 완화책이지 수정이 아닙니다. 멋진 WAF를 PHP 5.6 런타임 앞에 세운 건, 썩은 벽으로 둘러싸인 집에 튼튼한 현관문을 단 격입니다. PHP 5.6은 2018년 12월부터 보안 패치가 끊긴 EOL 런타임이고, 공개된 CRS 우회 기법(검색 결과에도 2024년 ModSec3 우회 CVE가 있죠)은 계속 나옵니다. 타깃을 정한 숙련된 공격자는 WAF 우회를 찾을 거고, 그때 마지막 방어선은 앱 코드(prepared statement, 출력 인코딩, authz 체크)와 런타임입니다. Gnuboard5 호환 때문에 5.6을 유지하시는 맥락은 알지만, 냉정한 보안 우선순위로는 WAF 기능 추가보다 런타임/프레임워크 현대화가 더 위에 와야 한다는 걸 짚어둡니다.
정리하면 — 상품화된 부분(탐지 룰)은 이미 유료급으로 따라잡았고, 규모가 필요한 부분(DDoS·봇·인텔)은 CDN을 앞에 세워 메우고, 팀이 필요한 부분(24/7 운영·관리형 튜닝)은 보수적 설정으로 타협한다. 이 세 줄이 냉정한 그림입니다. ㅎㅎ
솔루션을 도입하는 것보다 실운영 환경에 맞게 꾸준히 튜닝하고 대응할 수 있느냐가 관건일 것입니다.
그렇죠? 집은 있는데 주인이 집을 안돌보면 집이 무너지듯이...
서버를 만들었으면 지키는건 운영자 몫이겠죠.
리눅스 프롬프트 좀 적게 보고 싶어서요.
그리고 이제 아들에게 서버관리를 맏겨야하는데 뭔가 자동화 시스템하나는 만들어 줘야겠다 싶어서 시작했습니다.
그런데 클로드가 "DDoS + 봇"은 어떻게 할거냐고 묻네요. 고민이 깊어집니다...쩝쩝~
1년에 웹방화벽 서비스 200만원(2대)을 절약하기 위해 시작한 프로젝트인데 난관에 부딪혔네요..ㅠㅠ
저는 IIS 서버 환경에서 비용 절감을 위해 노력 중인데요, DDoS나 무작위 봇 문제라면 Cloudflare Free를 앞에 세우는 게 현실적으로 가장 효과적인 방법입니다.
아직 직접 적용하진 않았지만 곧 적용 예정이라, 한번 검토해보시길 추천드립니다.
그놈이 외국이 있다네요. 한국에 있는 서버는 유료랍니다.
그래서 딜레이가 있다고 하는데 어느정도인지...길면 0.3초라는데..ㅎㅎ
초고속 통신망을 저속 통신망으로 갈아탈 수는 없잖아요.ㅋㅋ
저도 지금 알았습니다. 감사합니다.
음.. 저도 무작위 봇때문에 CPU 점유율이 상당하거든요.
일단 전 수동과 반자동으로 방어/차단 기능을 파이썬으로 만든 상태라 잠시 버틸만 하는데, 고민이 많습니다.
컴대장님 덕분에 잘못된 정보를 바로잡아서 다행이네요.
또 알아봐야겠죠.
감사합니다.
소스도 공개해 주실 계획이 있으신가요?
관심이 갑니다.
도움이 될 것 같습니다.
저도 관심 있습니다.
교체 피드백 기대하겠습니다.