고요빛물결

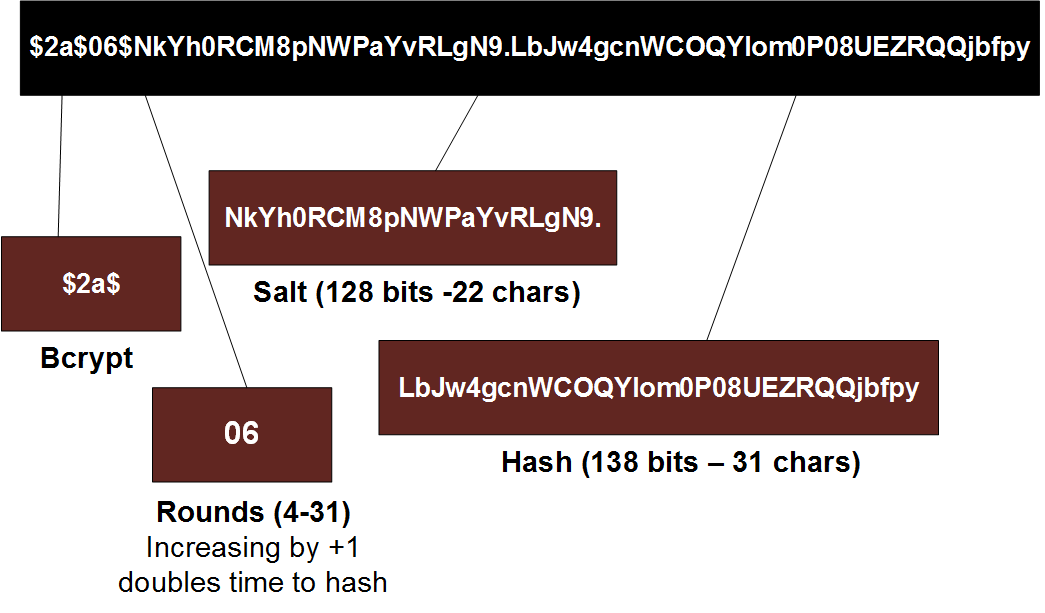
알기 쉽게 설명한 패스워드 암호화

bc.png

http://ppss.kr/archives/16823 


패스워드는 bcrypt 나 PBKDF2 가 그래도 안전한것인지요?


https://www.dailycred.com/article/bcrypt-calculator 


Bcrypt를 통해서 만든 해시가 여러개 나오네요..


그런데 비교를 해보면 모두 맞다고 나오네요..


https://asecuritysite.com/encryption/bcrypt 

첨부파일

bc.png (32.1 KB)
0회 2015-10-25 14:24
|

댓글 6개

그누보드는 mysql의 sql password를 사용합니다. http://lampload.com/static/create-password-password.php

사이트가 해킹당하면, 패스워드를 맞을때까지 대입해 보는 방법으로(brute force) 찾아 낼수가 있네요..
http://stackoverflow.com/questions/4795385/how-do-you-use-bcrypt-for-hashing-passwords-in-php

PHP5.5버전이상을 쓰시는 분은 password_hash()를 사용하면 되겠네요.
http://php.net/manual/en/function.password-hash.php

에서
[code]
<?php
/**
* Note that the salt here is randomly generated.
* Never use a static salt or one that is not randomly generated.
*
* For the VAST majority of use-cases, let password_hash generate the salt randomly for you
*/
$options = [
'cost' => 11,
'salt' => mcrypt_create_iv(22, MCRYPT_DEV_URANDOM),
];
echo password_hash("rasmuslerdorf", PASSWORD_BCRYPT, $options)."\n";
?>
[/code]

와 같은 방식을 사용하면 되겠네요..
5.5 이전 버전의 사이트에서 사용할때는 PBKDF2 를 이용합니다.
현재도 그렇게 구성한 사이트가 여럿 있구요.
아무래도 brute forcing 에는 key 스트레칭이 들어가는게 여러모로 마음이 편하겠죠.

https://defuse.ca/php-pbkdf2.htm
소스코드는 그렇게 길지 않으니 적용하기는 쉽겠네요.. PHP버전업을 하는 것이 제일 좋을 것 같은데.. 국내 호스팅 업체 사정이...
댓글을 작성하시려면 로그인이 필요합니다.

앱개발

758건
+
분류 제목 글쓴이 날짜 조회
15-10-27 조회 2,583
15-10-25 조회 2,135
15-10-24 조회 1,734
15-10-24 조회 1,557
15-10-24 조회 2,519
15-10-23 조회 1,011
15-10-22 조회 1,130
15-10-22 조회 1,082
15-10-22 조회 1,401
15-10-22 조회 1,244
15-10-20 조회 1,679
15-10-20 조회 1,169
15-10-18 조회 1,534
15-10-17 조회 2,607
15-10-17 조회 1,632
15-10-15 조회 1,662
15-10-15 조회 1,680
15-10-13 조회 1,439
15-10-13 조회 1,615
15-10-13 조회 2,788
15-10-13 조회 1,425
15-10-12 조회 1,715
15-10-12 조회 1,697
15-10-11 조회 1,595
15-10-07 조회 1,826
15-10-07 조회 1,632
15-10-06 조회 3,494
15-10-03 조회 1,577
15-10-03 조회 1,422
15-10-03 조회 1,460