

2026년 3월, npm에서 대규모 해킹 사건
무료 오픈소스에 악성코드 포함시켜서 배포한 사건이 발생했습니다.
웹서버 => 코드 조각 패치지 AXIOS 데이터 주고 받는 가장 유명한 코드 axios-http.com
사건 개요
- 발생일: 2026년 3월 31일
- 대상: npm 패키지 axios (버전 1.14.1, 0.30.4)
- 공격 방식: 메인테이너의 npm 계정 해킹 → 악성 패키지 업로드
- 악성 코드: 원격 제어 트로이목마(RAT) 삽입, Windows/macOS/Linux 모두 감염 가능
- 노출 시간: 약 3시간 동안 npm에 배포됨
- 영향 범위: axios는 주간 다운로드 1억 회 이상으로, 전 세계 수백만 프로젝트가 동시에 위험에 노출
🔎3월 npm 해킹 사례
- @openclaw-ai/openclawai (2026년 3월 3일 업로드)
- 위장: OpenClaw AI 설치 프로그램
- 악성 행위: macOS Keychain, 브라우저 쿠키, 크레딧카드, 암호화폐 지갑 시드, SSH 키, 클라우드 자격증명 탈취
- 특징: 클립보드 모니터링으로 BTC/ETH 주소 변조, OpenAI 키 등 민감 정보 수집
🛡️ 대응 및 예방 조치
- 즉시 조치: npm은 악성 패키지를 긴급 삭제
- 개발자 권고:
- 최근 설치한 axios 버전 확인 (1.14.1, 0.30.4 사용자는 시스템 점검 필요)
- CI/CD 환경 및 로컬 개발 PC 보안 검사
- npm 계정 2FA 활성화 및 패키지 서명 검증 강화
- 장기적 대응:
- 오픈소스 공급망 보안 도구(Snyk, Sonatype 등) 활용
- 의존성 최소화 및 정기적 보안 감사
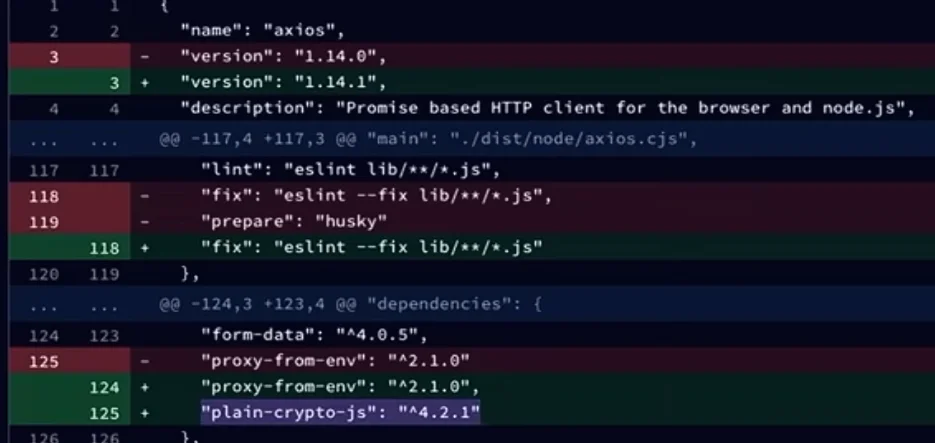
125 proxy-from-env 코드입니다.
"postinstall":"node setup.js"가 실행이 됩니다.
http://sfrclak[.]com:8000/6202033 악성코드(드로퍼)를 다운로드
RAT(원격 접근 트로이목마)입니다.
위치 : c:\ProgramData\wt.exe
2026년 3월 npm 해킹 사건은 axios 계정 탈취로 인한 공급망 공격이 가장 큰 이슈였으며, 다른 패키지(@openclaw-ai 등)에서도 자격증명 탈취형 악성 코드가 발견되었습니다
* 해킹 방법
1. 북한 애들이 AXIOS 관리자에게 접근함
2. 화상채팅을 요청함
3. 최신버전 채팅 프로그램 업그레이드 하라고 말하면서 악성코드를 다운로드를 하게 만듬
4. 컴퓨터에서 옛날 버전의 토큰 가지고 감
5. 토큰으로 npm 페이지 접근
6. 오프소스에 악성코드 포함시켜서 배포함
UNC1069 Stardust Chollima (천리마) 가짜 회사를 만들어 연락하는 방식으로 한다고 합니다.
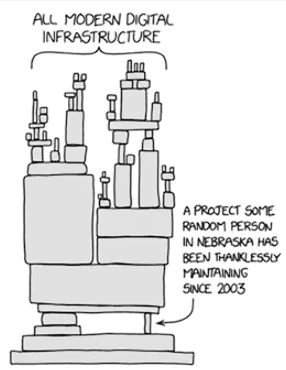
* 북한해커가 공급망 공격을 위주로 하고 있습니다.
AI를 통해 오픈소스를 배포한다면 ....
ps. 그누보드와 연동된 프론트엔드(React, Vue, jQuery 기반)에서 REST API 호출을 위해 axios를 활용하는 사례가 많습니다. 즉, 그누보드 코어에는 포함되지 않지만, 커뮤니티·플러그인·테마 개발자들이 axios를 자주 사용합니다.
https://n.news.naver.com/mnews/article/009/0005660032?sid=101
총 3명이 반응했습니다
|
댓글을 작성하시려면 로그인이 필요합니다.