


갑자기 7월 말 8월초 (휴가기간이라 노렸을까요?)
일간 트래픽이 평소보다 열배정도 증가를 했네요.
서버가 너무 느려지더니... 사이트 뜨는게 너무 느렸어요.
확인해보니 access 로그에 엄청 접속을 폭발적으로 해오더군요.
역시 fail2ban이 효자네요.
(거의 접속을 많이 막고 악성아이피들 jail에 갇히도록... )
사용법은 AI에게 물어보면 친절히 알려줄 거 같습니다.
* 아래는 재미니와 대화하며...

🚩 추가: 위의 작업이후로도 계속 `1일 트래픽`이 과도하게 나와서 계속 대화를 진행했네요.
나름 효과가 있었다 여겨져서 저같이 괴로와하는 이들에게 작은 정보가 되기를 깊이 소망하며
긴 대화 링크를 남겨봅니다. 제미니도 그것에 찬성하네요 :)
(도메인 명만 지우고 대화를 조심스레 공개해봅니다... )
https://docs.google.com/document/d/e/2PACX-1vQoXkQ-7uSGKgYXGVGQC7f7QVWECv1q_NdhCzDZRRH3qwgv1K0kSkxZnY_VR4_pp8yrdxnmjuX_GWeH/pub
🚩 추가 2
fail2ban으로 해도 계속 여러가지로 더욱 치고 들어오는 바람에 할 수 없이 도메인을 클라우드플레어로 네임서버를 바꾸고, 여러가지 WAF 작업들도하고 결국 모든 구조를 아는 PHP가 아닌 js로 만든 프론트로 향하도록 작업후 트래픽을 줄였네요... 진짜 ai봇들 정말... ㅜㅜ;
일간 트래픽이 평소보다 열배정도 증가를 했네요.
서버가 너무 느려지더니... 사이트 뜨는게 너무 느렸어요.
확인해보니 access 로그에 엄청 접속을 폭발적으로 해오더군요.
역시 fail2ban이 효자네요.
(거의 접속을 많이 막고 악성아이피들 jail에 갇히도록... )
사용법은 AI에게 물어보면 친절히 알려줄 거 같습니다.
* 아래는 재미니와 대화하며...
🚩 추가: 위의 작업이후로도 계속 `1일 트래픽`이 과도하게 나와서 계속 대화를 진행했네요.
나름 효과가 있었다 여겨져서 저같이 괴로와하는 이들에게 작은 정보가 되기를 깊이 소망하며
긴 대화 링크를 남겨봅니다. 제미니도 그것에 찬성하네요 :)
(도메인 명만 지우고 대화를 조심스레 공개해봅니다... )
https://docs.google.com/document/d/e/2PACX-1vQoXkQ-7uSGKgYXGVGQC7f7QVWECv1q_NdhCzDZRRH3qwgv1K0kSkxZnY_VR4_pp8yrdxnmjuX_GWeH/pub
🚩 추가 2
fail2ban으로 해도 계속 여러가지로 더욱 치고 들어오는 바람에 할 수 없이 도메인을 클라우드플레어로 네임서버를 바꾸고, 여러가지 WAF 작업들도하고 결국 모든 구조를 아는 PHP가 아닌 js로 만든 프론트로 향하도록 작업후 트래픽을 줄였네요... 진짜 ai봇들 정말... ㅜㅜ;
총 1명이 반응했습니다
|
댓글을 작성하시려면 로그인이 필요합니다.
댓글 3개
robots.txt 는 거의 무시하죠
추가로 남겨봅니다...
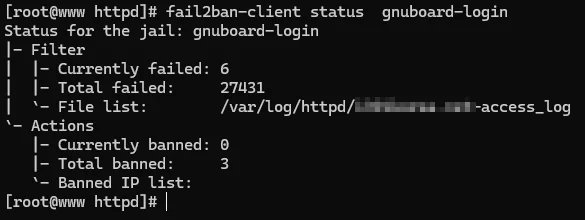
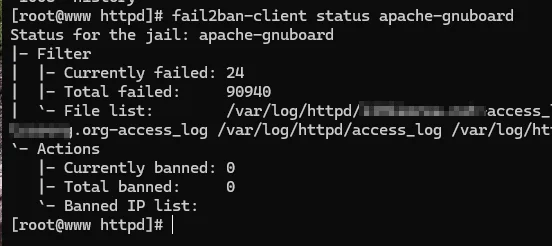
----------
딱 걸리지 않을만큼만 계속 지능적 접속도 겸해서 하는 듯 합니다...
어제 하루에 근 9만 악성 시도를 검출 및 처리를 해주었네요.
비교적 간단한 필터였음에도...
[code]
[root@www httpd]# cat /etc/fail2ban/filter.d/apache-gnuboard.conf
[Definition]
# 소셜 팝업, 다운로드, 무분별한 게시판 정렬 요청 패턴 감지
failregex = ^<HOST> - - \[.*\] "GET /(plugin/social/|bbs/download\.php|bbs/board\.php\?.*sst=).* HTTP/1\.[01]"
ignoreregex =
[/code]
더 연구를 많이해봐야할 영역인 듯합니다.
제미니는 아파치나 nginx의 req-limit를 제한을 거는 것도 추천하네요...
[code]
추가 참고사항 이미지 속 트래픽을 보면 단순 로그인 시도 외에도 게시판 도배나 파일 다운로드 시도 등 일반 HTTP 요청(200 OK, 404 등)으로 트래픽을 유발하는 무차별 스크래핑 공격일 가능성도 있습니다.
만약 로그인 실패가 아닌 단순 대량 접속으로 트래픽이 튀는 것이라면,
access_log에서 동일 IP의 과도한 요청을 감지하는 별도의 fail2ban 필터(Nginx/Apache req-limit 스타일)나 Cloudflare 같은 WAF 적용도 함께 고려해보시면 좋습니다.[/code]