

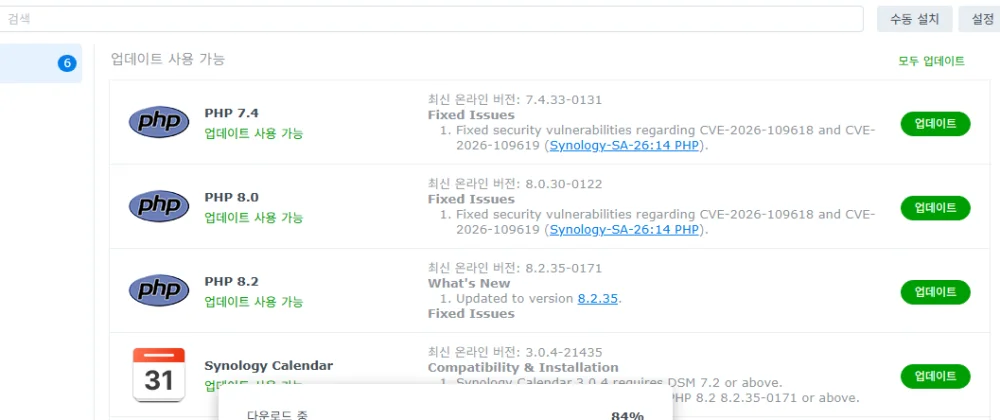
오늘 시놀로지 NAS 패키지 센터를 확인하던 중 PHP 7.4 업데이트가 배포된 것을 확인했습니다.
업데이트 내역을 살펴보니 단순 기능 개선이 아닌 보안 취약점(CVE) 대응 패치가 포함되어 있었습니다.
이번 PHP 7.4 최신 버전은 7.4.33-0131이며, 다음 취약점 수정이 포함되어 있습니다.
CVE-2026-109618
CVE-2026-109619
업데이트 안내에는 다음과 같이 표시되어 있었습니다.
Fixed security vulnerabilities regarding CVE-2026-109618 and CVE-2026-109619 (Synology-SA-26:14 PHP)
PHP는 워드프레스, 그누보드, XE, 라라벨 등 다양한 웹 애플리케이션의 기반이 되는 핵심 언어인 만큼 보안 패치를 놓치지 않는 것이 중요합니다.
특히 NAS를 단순 파일 저장 장치가 아닌 웹호스팅, 홈페이지 운영, 그룹웨어, 블로그 등의 용도로 사용하고 있다면 보안 업데이트를 미루지 않는 것을 추천드립니다.
시놀로지 NAS의 경우 패키지 센터에서 몇 번의 클릭만으로 업데이트가 가능하기 때문에 서버 운영 경험이 많지 않은 사용자도 쉽게 관리할 수 있습니다.
물론 운영 중인 사이트가 있다면 업데이트 전 백업을 진행하는 것이 좋지만, 보안 취약점 패치는 서비스 안정성만큼 중요한 부분이므로 가급적 빠르게 적용하는 것이 바람직합니다.
이번 업데이트 역시 웹페이지에서 간단하게 진행할 수 있었으며, 패치 적용 후 정상적으로 서비스가 운영되는 것을 확인했습니다.
최근 웹서버 공격은 알려진 취약점을 대상으로 자동화되어 이루어지는 경우가 많기 때문에 "나중에 해야지" 보다는 발견 즉시 적용하는 습관이 서버 보안에 큰 도움이 되는 것 같습니다.
총 2명이 반응했습니다
|
댓글을 작성하시려면 로그인이 필요합니다.
댓글 1개