


제가 이런글을 쓰게 될지 몰랐는데 혹시 php 염려 되시는 분들은 한번 보시면 좋을거 같습니다.
호스팅 자체를 쓰는 사람들은 백신 솔루션 같은거를 호스팅 안에서 돌릴수가 없는데 쉽게 찾는 방법을 찾았습니다.
v3 lite 라고 안랩에서 만든 개인을 위한 무료 백신이 있습니다. 이게 v3랑 기본 엔진이 동일해서 이걸 pc 에 다가 설치 하고 나서
호스팅에 있던 파일을 winscp 아니면 파일질라로 파일을 파일을 쭈욱 받아 봅니다.

만약에 파일에 먼가 이상한게 있으면 요런 식으로 떨어 지는데 악성 코드 이름이 중요합니다.
이걸 재미나이나 기타 등등 ai 같은거를 이용해서 취약점 체크 해 보면 됩니다.
저는 일단 빠르게 하는게 중요해서 일단 다운을 받으면 문제가 있는 파일은 삭제 합니다.
대충 보니 해당 폴더에 index.php 말고 다른게 있을거 같아서 대충 보니 요런 희안한 파일이 있습니다.

아마 워드프레스 코어 파일에다가 인증서 파일을 넣은거 같고( 요 방법은 아마 인증서 신뢰 저장소 변조 기법으로 추정됨) .htaccess 파일이 있는데 여기에 설정 값을 적당히 넣은거 같아 보이네요. 삭제는 index.php 를 포함했던 폴더 자체를 지웁니다.
이렇게 하면 일단 문제는 해결이 됩니다.
가장 중요한 거는 이게 지금 로컬에 처리한 상황 때문에 v3 lite 에서 삭제된 파일 경로를 그대로 웹 호스팅쪽에서도 지워줘야 합니다.
일단 이렇게 하고 나서 호스팅 php 버전을 안전한 버전으로 갈아 타면 될거 같습니다.
**내용 추가도 한번 해 봅니다. 재미나이를 잘 돌려서 이 폴더 자체가 없어도 되는지 확인 까지 해야 함.
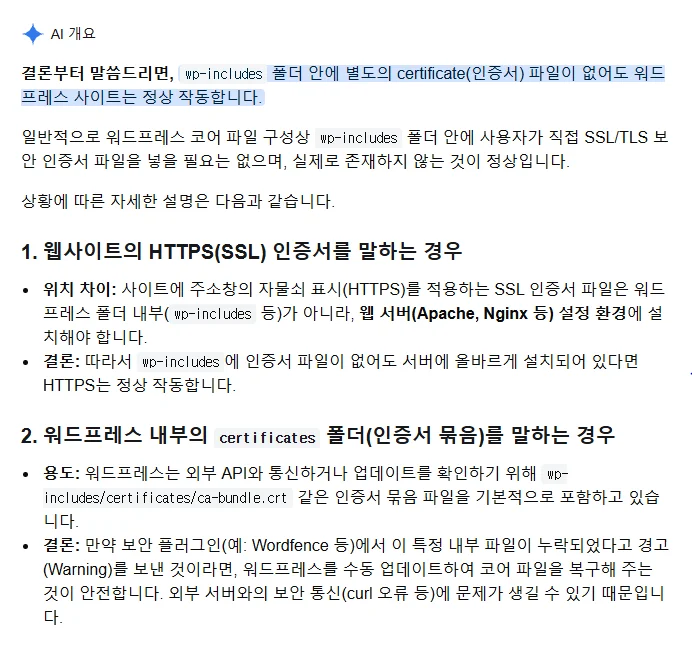
2번 항목을 보니 아마 특정 플러그인에서 경고를 보내는 걸수도 있고 curl 오류가 있을수 있다고 합니다.
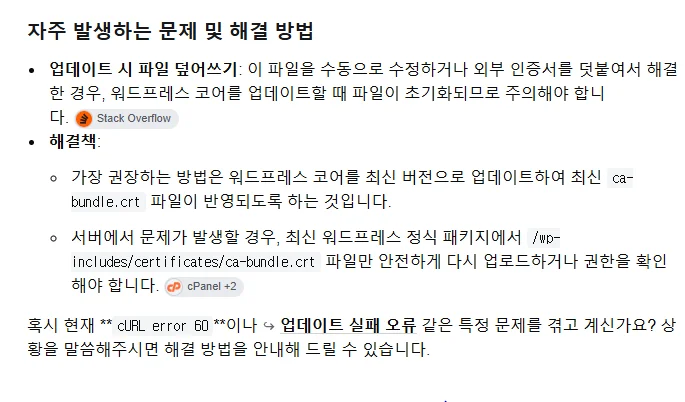
이거는 플러그인 기능 보고 쓸지 말지 고민해야 하는데 꼭 필요 하다면 워드프레스 클린 버전을 찾아서 파일을 덮어 쓸수도 있습니다.
이상입니다.
제가 쓴 글을 보고 있으니 계속 수정하게 되네요. 이런....
호스팅 자체를 쓰는 사람들은 백신 솔루션 같은거를 호스팅 안에서 돌릴수가 없는데 쉽게 찾는 방법을 찾았습니다.
v3 lite 라고 안랩에서 만든 개인을 위한 무료 백신이 있습니다. 이게 v3랑 기본 엔진이 동일해서 이걸 pc 에 다가 설치 하고 나서
호스팅에 있던 파일을 winscp 아니면 파일질라로 파일을 파일을 쭈욱 받아 봅니다.
만약에 파일에 먼가 이상한게 있으면 요런 식으로 떨어 지는데 악성 코드 이름이 중요합니다.
이걸 재미나이나 기타 등등 ai 같은거를 이용해서 취약점 체크 해 보면 됩니다.
저는 일단 빠르게 하는게 중요해서 일단 다운을 받으면 문제가 있는 파일은 삭제 합니다.
대충 보니 해당 폴더에 index.php 말고 다른게 있을거 같아서 대충 보니 요런 희안한 파일이 있습니다.
아마 워드프레스 코어 파일에다가 인증서 파일을 넣은거 같고( 요 방법은 아마 인증서 신뢰 저장소 변조 기법으로 추정됨) .htaccess 파일이 있는데 여기에 설정 값을 적당히 넣은거 같아 보이네요. 삭제는 index.php 를 포함했던 폴더 자체를 지웁니다.
이렇게 하면 일단 문제는 해결이 됩니다.
가장 중요한 거는 이게 지금 로컬에 처리한 상황 때문에 v3 lite 에서 삭제된 파일 경로를 그대로 웹 호스팅쪽에서도 지워줘야 합니다.
일단 이렇게 하고 나서 호스팅 php 버전을 안전한 버전으로 갈아 타면 될거 같습니다.
**내용 추가도 한번 해 봅니다. 재미나이를 잘 돌려서 이 폴더 자체가 없어도 되는지 확인 까지 해야 함.
2번 항목을 보니 아마 특정 플러그인에서 경고를 보내는 걸수도 있고 curl 오류가 있을수 있다고 합니다.
이거는 플러그인 기능 보고 쓸지 말지 고민해야 하는데 꼭 필요 하다면 워드프레스 클린 버전을 찾아서 파일을 덮어 쓸수도 있습니다.
이상입니다.
제가 쓴 글을 보고 있으니 계속 수정하게 되네요. 이런....
총 1명이 반응했습니다
|
댓글을 작성하시려면 로그인이 필요합니다.
댓글 3개
안개는 걷히지 않는군요